


CarrièreLe 01/10/2026
Tekkit.io
Partager
Carrière
Son entreprise se fait pirater avec un mot de passe « 12345 » : l’informaticien est licencié pour faute lourde
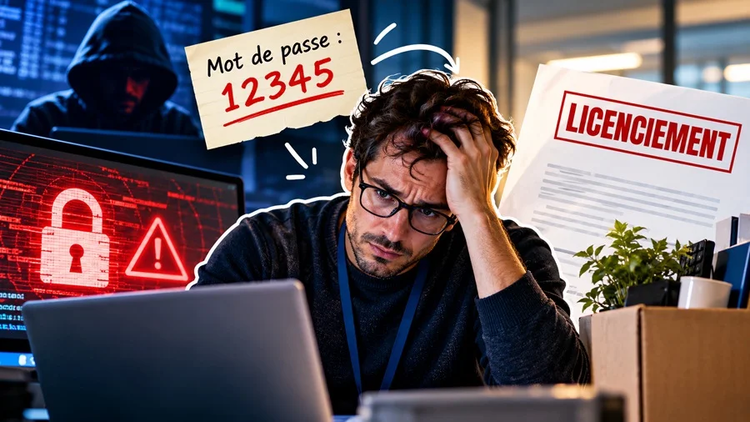
Un mot de passe digne d'une mauvaise blague, une cyberattaque et un responsable informatique licencié après quinze ans dans l'entreprise. Ce qui ressemble à un cauchemar pour n'importe quel professionnel de l'IT s'est réellement produit en France. Mais cinq ans plus tard, la justice a réservé une sacrée surprise à l'employeur.
Une cyberattaque qui vire au cauchemar
Le 10 avril 2020, en plein confinement, le dirigeant d'une entreprise spécialisée dans la généalogie découvre que sa messagerie professionnelle ne fonctionne plus.
Le diagnostic tombe : son entreprise vient d'être victime d'une cyberattaque.
Des experts en cybersécurité sont appelés à la rescousse. Et leurs premières découvertes sont particulièrement embarrassantes.
Le système informatique présente de nombreuses failles : accès à distance mal sécurisés, équipements obsolètes, droits administrateurs excessifs…
Mais un détail retient particulièrement l'attention.
Les pirates ont notamment réussi à pénétrer dans le réseau grâce à un compte informatique dont le mot de passe était tout simplement « 12345 ».
Oui, « 12345 ».
L'entreprise cherche des responsables… et licencie son informaticien
À mesure que les audits avancent, les experts dressent un constat sévère de la gestion du système informatique.
La direction se retourne alors contre son équipe IT.
Parmi les salariés visés figure le responsable adjoint du service informatique, présent dans l'entreprise depuis 2004.
Les reproches sont nombreux : négligences en matière de sécurité, mauvaises pratiques informatiques, manque de réaction face à la cyberattaque et difficultés de collaboration avec les prestataires extérieurs.
En juin 2020, le salarié est mis à pied à titre conservatoire.
Le 7 juillet, il reçoit une lettre de licenciement de treize pages.
Le motif ? Faute lourde.
Une qualification particulièrement sévère, qui suppose notamment de démontrer une intention de nuire à l'employeur.
Le salarié décide de contester son licenciement devant les prud'hommes.
Mais un détail va changer toute l'affaire
Car si l'état du système informatique était effectivement préoccupant, une question centrale se pose : le salarié pouvait-il, à lui seul, être tenu personnellement responsable des défaillances constatées ?
Au cours de la procédure, plusieurs éléments viennent nuancer les accusations.
Des échanges montrent notamment qu'un projet d'audit de sécurité, chiffré à près de 20 000 euros, avait été soumis à la direction avant la cyberattaque.
Le service informatique avait également envisagé le recrutement d'un administrateur systèmes et réseaux, sans que ce recrutement aboutisse.
Autrement dit, les difficultés de sécurité informatique ne semblaient pas totalement inconnues avant l'attaque.
En mars 2022, les prud'hommes écartent la faute lourde, mais retiennent la faute grave. Le salarié ne s'arrête pas là et fait appel.
Cinq ans plus tard, la justice désavoue l'entreprise
Le 18 décembre 2025, la cour d'appel de Paris rend sa décision.
Les magistrats reconnaissent l'existence de sérieuses défaillances techniques et organisationnelles ayant contribué à la cyberattaque.
Mais ils estiment que l'employeur ne démontre pas de faute personnelle suffisamment caractérisée à l'encontre du salarié.
Résultat : le licenciement est jugé sans cause réelle et sérieuse.
L'entreprise est condamnée à verser à son ancien responsable informatique plus de 75 000 euros au total, en cumulant différentes indemnités et rappels de rémunération.
Dans cette somme figurent notamment 20 000 euros de dommages et intérêts pour licenciement injustifié et 5 000 euros pour manquement à l'obligation de formation.
Un sacré retournement de situation pour celui qui avait initialement été licencié pour faute lourde.
Une affaire qui devrait faire réfléchir tous les professionnels de l'IT
Cette histoire soulève une question importante dans les métiers de l'informatique.
Lorsqu'une entreprise subit une cyberattaque, jusqu'où va la responsabilité individuelle de ses informaticiens ?
Un développeur, un administrateur système ou un responsable IT peut-il être tenu responsable de failles de sécurité alors que les équipements, les moyens humains et les investissements dépendent aussi de décisions prises par la direction ?
Cette affaire rappelle qu'une infrastructure mal sécurisée ne suffit pas, à elle seule, à démontrer une faute disciplinaire personnelle.
Et vous, si votre entreprise se faisait pirater à cause de failles de sécurité connues, trouveriez-vous normal que l'équipe informatique soit licenciée ?
- Vues24
0 commentaire
C
Les articles de Tekkit.io
CarrièreLe 14/09/2026
CarrièreLe 10/09/2026
CarrièreLe 31/08/2026
CarrièreLe 26/08/2026
CarrièreLe 21/07/2026